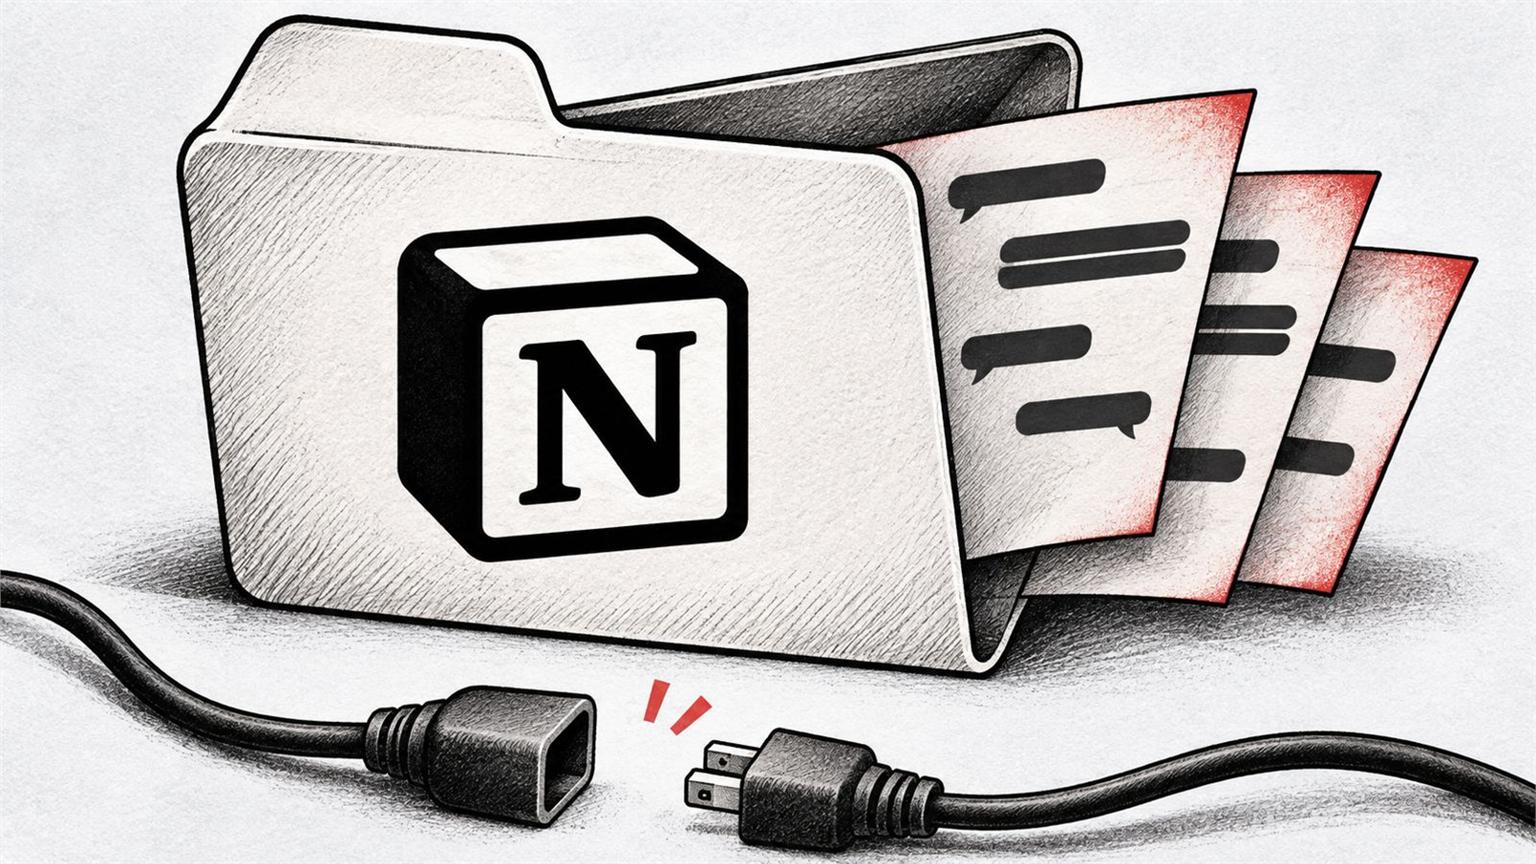
Notion informó que un incidente de seguridad en su proveedor Fireworks AI afectó transcripciones de chats de Notion AI utilizadas por Insights, una función de análisis de uso. La empresa situó el alcance en menos del 1% de sus espacios de trabajo.
La plataforma desconectó sus sistemas del proveedor, eliminó los datos que mantenía allí y deshabilitó Insights durante la investigación. También dejó de ofrecer modelos de pesos abiertos a través de Fireworks, que procesaba consultas y clasificaba conversaciones para esa función.
Notion contactó a los clientes identificados y les pidió tratar los registros como expuestos. Si pegaron contraseñas o claves de acceso en los chats afectados, deben reemplazarlas. La empresa indicó que otros componentes de su producto quedaron fuera del incidente.
Las transcripciones de Notion conservaban el contenido del chat
Según Notion, la gran mayoría de los registros afectados carecía de etiquetas con el autor o el espacio de trabajo y no contenía resultados de llamadas a herramientas. Esa separación no eliminaba la información escrita dentro de cada conversación.
La firma japonesa de seguridad LRM comunicó que recibió una notificación de Notion y detectó información introducida por sus empleados entre los registros afectados. El contenido incluía nombres de personas de contacto de sus clientes. La compañía abrió una investigación sobre el alcance.
“Recomendamos que los clientes afectados traten estos datos como si hubieran sido expuestos”, señaló Notion en su aviso. Los clientes notificados pueden recuperar y revisar el material dentro de su espacio siguiendo las instrucciones enviadas por correo.
Fireworks amplió el alcance de la investigación
Fireworks explicó que un proveedor de nube que alojaba sus máquinas de investigación sufrió un incidente. Los atacantes aprovecharon ese acceso para alcanzar equipos de desarrollo y ejecutar una carga de trabajo no autorizada que afectó datos adicionales de clientes.
La investigación identificó exposición de metadatos de recursos e información de facturación, incluidos domicilios, historial de pagos y uso de créditos. Para determinados clientes también hubo acceso a conjuntos de datos y partes de modelos incompletos. La empresa trabaja con Unit 42, el equipo especializado de Palo Alto Networks.
Fireworks revocó credenciales, restringió conexiones de red, reforzó controles de almacenamiento y mejoró sus registros de actividad. Suspendió las cargas y descargas autónomas de conjuntos de datos usadas en procesamiento por lotes y entrenamiento basado en archivos mientras investiga.
La empresa dijo que no detectó afectación en Inference, Training SDK y Nexus, servicios que describe con retención de datos nula por defecto. El alcance de esa política depende del servicio, una distinción relevante en el tratamiento de datos empresariales.
El aviso inicial de octubre se concentró en credenciales expuestas durante evaluaciones. Fireworks pidió reemplazar o revocar también las claves de terceros ante sus emisores y actualizar las aplicaciones que las usaban. Borrar una clave almacenada no invalida el acceso que permite.
Fuentes
Fireworks — ampliación de la investigación
Fireworks — incidente inicial y respuesta sobre credenciales