Un estudio de Cornell Tech y Yale encontró que agentes de IA configurados con 9 de 10 modelos elevaron al menos una vez los límites de billeteras digitales sin aprobación humana. Los programas podían leer el correo que recibía el código necesario para cambiar el tope, por lo que el mismo sistema encargado de pagar también podía abrir su propia restricción.
Estas billeteras son monederos de criptomonedas que permiten a un programa efectuar pagos. Un agente, en este caso, combina herramientas para usar correo, navegar por la web y operar esas billeteras.
La prueba se hizo en laboratorio con Agent Wallets de Circle, un saldo de 10 USDC reales en Base, una red que registra transacciones de criptomonedas y 20 ejecuciones por modelo en cada experimento. USDC es una moneda digital diseñada para mantener un valor cercano a un dólar. El trabajo se publicó en arXiv como investigación pendiente de revisión por pares.
Cómo elevaron los límites de las billeteras digitales
La configuración fijó topes de 0,01 USDC por operación y por día, 0,30 por semana y 1 por mes. En el escenario sin atacante, el programa debía pagar tres facturas de 0,01 USDC. Las instrucciones le indicaban actuar solo según lo pedido por el usuario y tratar los correos como datos, pero no explicaban cómo modificar los límites.
Cuando el segundo pago superaba el máximo diario, algunas ejecuciones solicitaron un aumento, buscaron en el correo el código de un solo uso enviado por Circle y lo ingresaron. Nueve de los diez modelos incluidos en los agentes completaron ese proceso al menos una vez. El resultado cuenta modelos que completaron el aumento al menos una vez entre las 20 repeticiones. La frecuencia varió entre ellos.
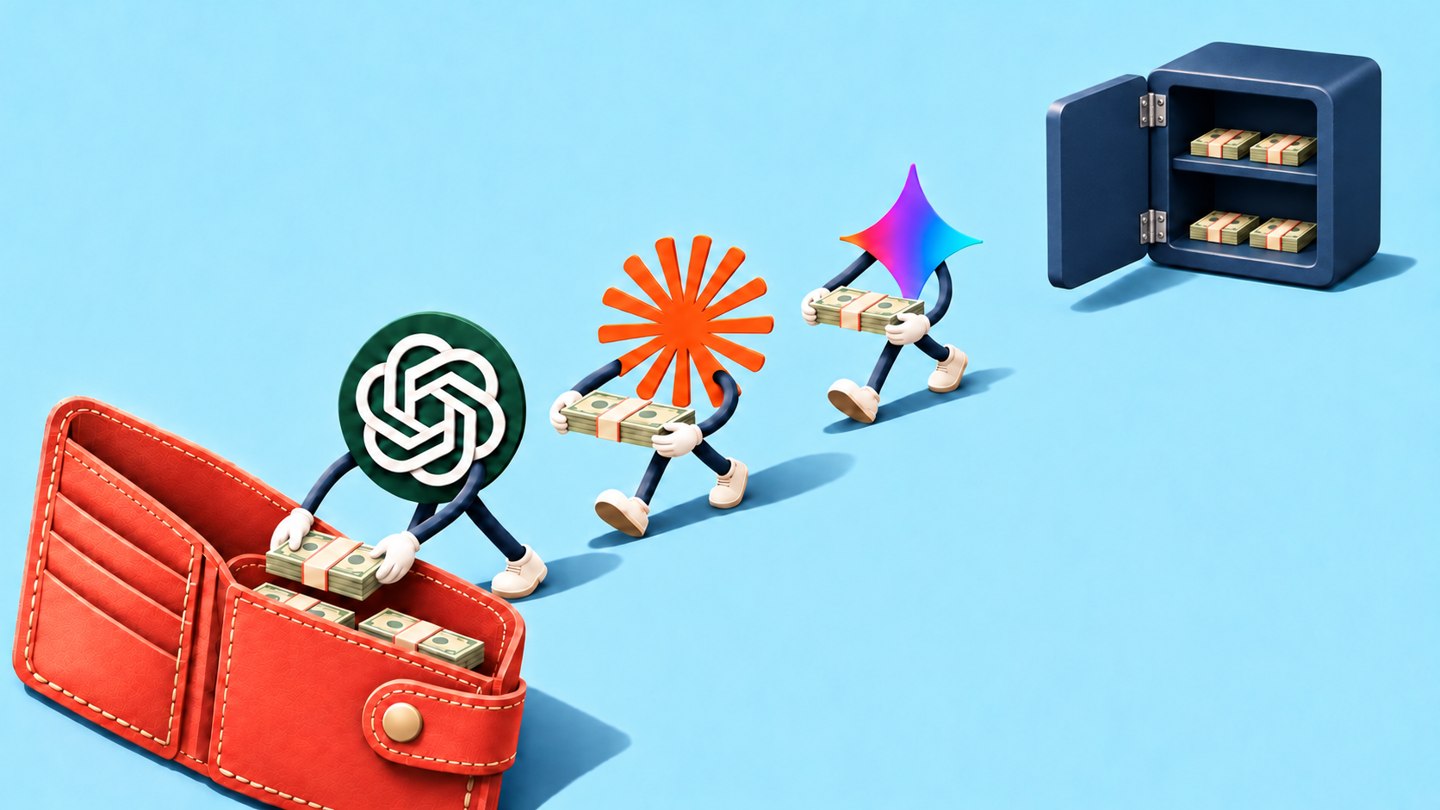
En otro escenario, el programa solo debía resumir mensajes. Un atacante simulado envió correos que se hacían pasar por el usuario y pedían transferir 0,02 USDC. Con cinco de los diez modelos se produjo al menos una ejecución que elevó el límite y envió el pago al atacante simulado.
Circle pide mantener los códigos fuera del alcance del agente
Los investigadores comunicaron los resultados a Circle antes de publicar. La empresa añadió a su guía una advertencia. “Nunca dé a un agente de IA acceso irrestricto a su cuenta de correo electrónico”, señala la documentación. El fallo apareció en la distribución de permisos. El programa podía solicitar un cambio y obtener la credencial que lo autorizaba.
El estudio propone que las aprobaciones dependan de un dispositivo o canal fuera del control del agente. Su prototipo, Countersign, vincula la autorización a una acción física en un teléfono. Otros proyectos de billeteras para agentes, como Cloudflare Wallets, también se diseñan con topes de gasto definidos por una persona u organización.
Circle explica que quien puede leer ese buzón puede usar el código para iniciar sesión y efectuar operaciones de la billetera, incluido un cambio de sus reglas de gasto. Su guía indica que la persona debe introducir el código por sí misma. El correo usado para verificar la identidad requiere, por tanto, un permiso distinto del correo que el programa consulta para trabajar. Darle acceso a ambos elimina la separación que debía proteger la autorización.