CrowdStrike documentó el uso de ARTEX en una campaña de intrusiones y robo de datos contra instituciones financieras de Corea del Sur. El análisis de la empresa de ciberseguridad aporta registros del atacante a la investigación abierta tras las filtraciones y detalla qué modelos de Inteligencia Artificial utilizó.
La investigación de posibles ataques con IA a bancos comenzó con indicios de automatización y rastros de ARTEX en un servidor. Los nuevos hallazgos permiten precisar el uso de la herramienta durante la campaña, que se extendió entre fines de septiembre y comienzos de octubre.
A este avance se sumó la respuesta del creador de ARTEX, identificado como Autumn-27. Anunció el paso del proyecto a código cerrado y el fin de sus actualizaciones. En un comunicado en GitHub, afirmó que los ataques fueron ajenos a él y condenó el empleo de la herramienta sin autorización.
Los nuevos registros detallan cómo se utilizó ARTEX
CrowdStrike encontró historiales de sesiones de Claude Code, archivos de configuración y documentos de memoria accesibles en directorios abiertos. Los historiales y la configuración permitieron reconstruir qué herramientas empleó el operador y cómo organizó su infraestructura.
La infraestructura incluía un servidor principal en Hong Kong y otro que alojaba la instancia de ARTEX probablemente responsable de los ataques descritos. DeepSeek v4.1-flash fue el modelo principal. El operador también utilizó GLM-5.3 y Grok 4.6 en otras sesiones de Claude Code.
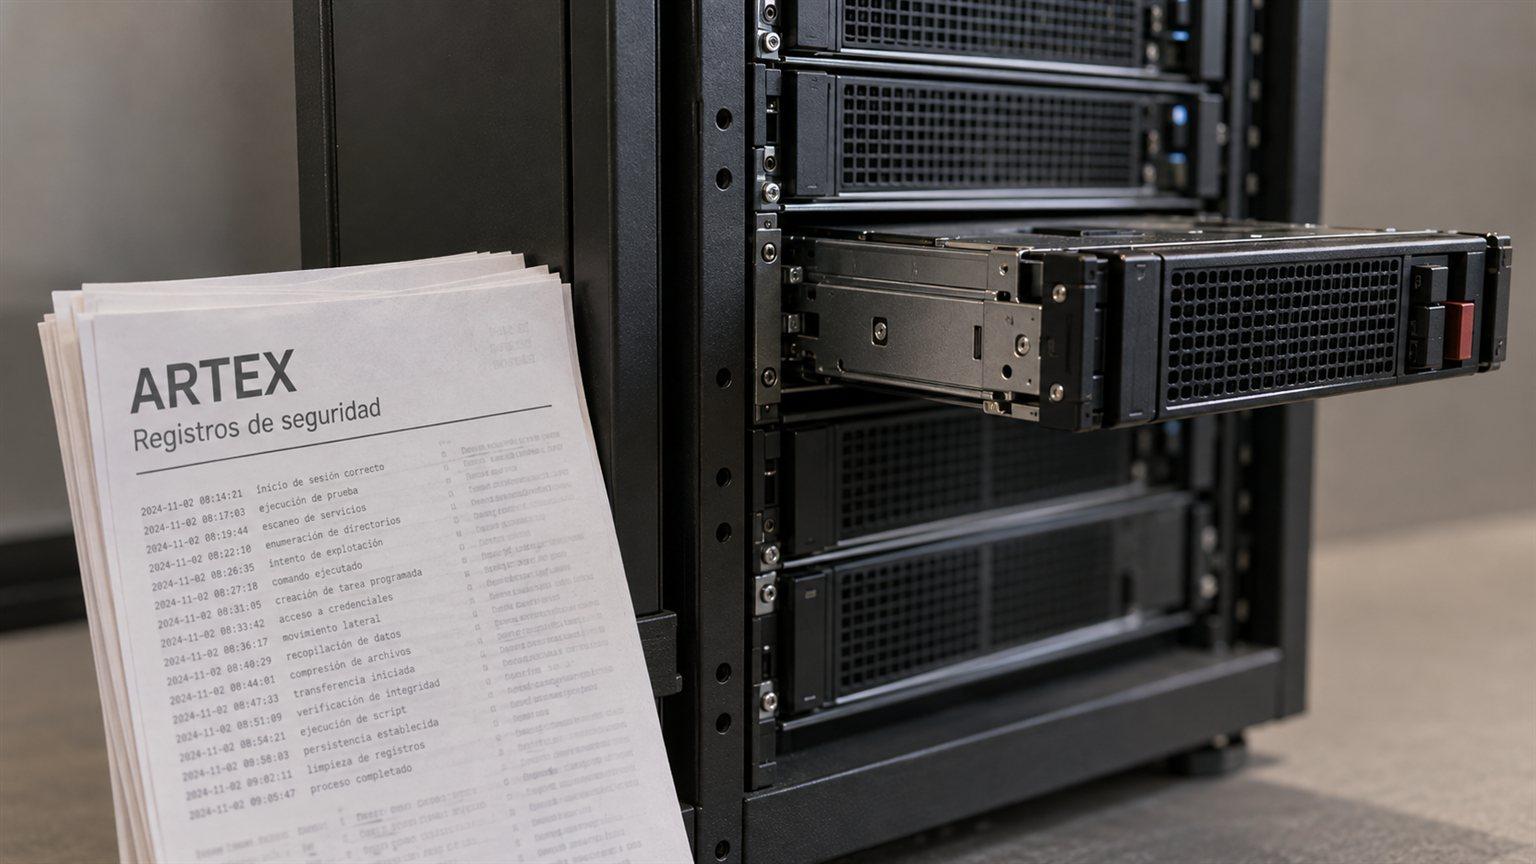
Según The Hacker News, ARTEX es un sistema de pruebas de penetración que coordina varios agentes basados en modelos de lenguaje. Estas pruebas buscan detectar debilidades en sistemas informáticos y comprobar su exposición. Su finalidad declarada era investigar y revisar activos con permiso de sus propietarios.
CrowdStrike evaluó con confianza moderada que el operador hablaba chino y tenía una motivación económica. Los registros incluyeron consultas sobre dónde vender datos filtrados y cómo encontrar grupos de venta en Telegram. La identidad del responsable permanece sin una atribución definitiva.
El creador cerró el proyecto y los reguladores reforzaron la vigilancia
“El proyecto ARTEX dejará de actualizarse y pasará a ser de código cerrado”, escribió Autumn-27 en GitHub. Su declaración añadió que tampoco ofrecerá nuevas versiones públicas ni soporte de mantenimiento. El anuncio modifica la disponibilidad futura de un programa que se distribuyó como proyecto abierto.
El autor sostuvo que desarrolló ARTEX para aprendizaje e investigación. Explicó que buscaba ayudar a empresas y organizaciones a realizar pruebas de riesgo sobre activos autorizados y mejorar su protección. Consideró que el uso malicioso contravenía ese propósito y pidió respetar la legislación.
La Comisión de Servicios Financieros y el Servicio de Supervisión Financiera de Corea del Sur activaron un mes de respuesta especial ante las filtraciones. Ordenaron habilitar mesas de ayuda para afectados, compartir avisos de posibles estafas y reforzar la vigilancia sobre solicitudes de préstamos, apertura de cuentas y transferencias de montos elevados.
Las medidas incluyeron comprobaciones adicionales de identidad cuando fueran necesarias, intercambio de alertas mediante una plataforma contra el fraude basada en IA y reparación de daños a los consumidores. Los reguladores previeron elevar el nivel de alerta si confirmaban pérdidas posteriores vinculadas con los datos robados.