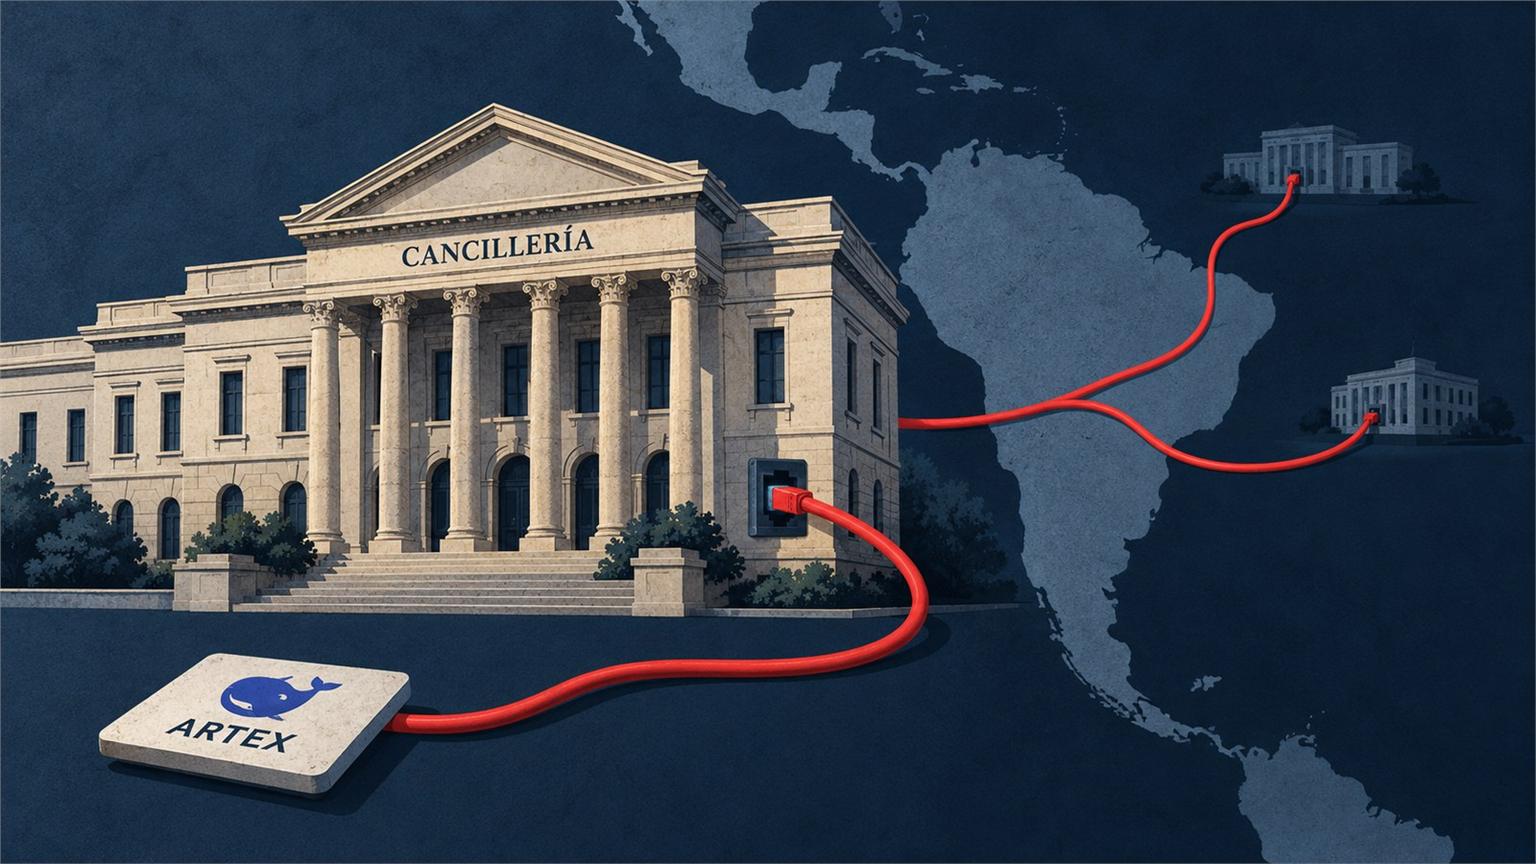
CrowdStrike atribuyó a VAPOR PANDA, un grupo de espionaje vinculado con China, una campaña que usó ARTEX principalmente con DeepSeek contra más de 200 organizaciones. Los objetivos incluyeron cancillerías latinoamericanas y entidades de gobierno, telecomunicaciones, farmacéuticas y semiconductores.
La empresa de ciberseguridad observó la operación durante once días en al menos 14 países. Documentó intrusiones en las cancillerías de dos países latinoamericanos y consideró probable el compromiso de una tercera, sin revelar sus nombres.
Los registros confirmaron actividad posterior al acceso en nueve organizaciones. Allí, los atacantes desplegaron BLOODALCHEMY, un programa que permite mantener acceso oculto, además de realizar búsquedas internas y probar credenciales.
ARTEX coordinó intrusiones paralelas bajo control humano
ARTEX es un sistema automatizado para pruebas de penetración, evaluaciones autorizadas que buscan debilidades informáticas. En esta campaña organizó un agente principal, planificadores y ejecutores que compartían hallazgos, objetivos y tareas. Un operador humano dirigió el trabajo, intervino en decisiones y pidió buscar equipos sin protección.
Los registros recuperados mostraron órdenes humanas identificadas dentro del sistema y emitidas en chino. ARTEX mantuvo varias operaciones abiertas a la vez y probó rutas alternativas cuando una vía de acceso fallaba.
Adam Meyers, vicepresidente sénior de operaciones contra adversarios de CrowdStrike, dijo a CyberScoop que una operación manual suele alcanzar hasta 40 comandos por hora. Con ARTEX, la empresa observó más de 1.500. “Pueden atacar más objetivos en menos tiempo”, afirmó Meyers.
VAPOR PANDA utilizó DeepSeek como modelo principal y un segundo modelo comercial que CrowdStrike no identificó. En una sola intrusión, los planificadores procesaron cerca de 1.400 millones de tokens, unidades con las que los modelos procesan texto.
La campaña combinó esa coordinación con fallas habituales y credenciales antiguas. En un caso, empleó claves de un servidor de correo incluidas en un archivo de 2022 para obtener acceso administrativo. También buscó sistemas sin programas de detección instalados.
Los objetivos abarcaron 19 organizaciones de EEUU en sectores farmacéutico, semiconductor, defensa, nuclear y financiero. La lista incluyó proveedores de telecomunicaciones en EEUU, Bélgica y Filipinas, además de organismos diplomáticos y gubernamentales en otras regiones.
Los accesos combinaron credenciales antiguas y programas ocultos
CrowdStrike indicó a CyberScoop que cerca del 70% de los objetivos estaban comprometidos con confirmación o presentaban evidencia de confianza moderada. La estimación agrupó accesos comprobados y casos con evidencia de una intrusión probable, una categoría más amplia que las nueve organizaciones con actividad posterior al acceso documentada.
La velocidad también se reflejó en el seguimiento de ataques con agentes de la empresa. Meyers indicó a CyberScoop que CrowdStrike observó unos 45 en septiembre y que el recuento de octubre alcanzaba 126. Las cifras corresponden a sus propias observaciones, no a la totalidad de los ataques informáticos del mundo.
ARTEX también apareció en ataques a bancos de Corea del Sur, un caso distinto al atribuido a VAPOR PANDA. CrowdStrike separó ambas campañas por sus responsables evaluados, objetivos y motivaciones.
BLOODALCHEMY, el programa hallado en parte de esta campaña, fue documentado por Elastic en 2023. Es una puerta trasera que puede recopilar información del equipo y conservar su presencia mediante servicios o tareas programadas. Su carga a través de programas legítimos ayuda a ocultar el componente malicioso dentro de procesos que parecen normales.