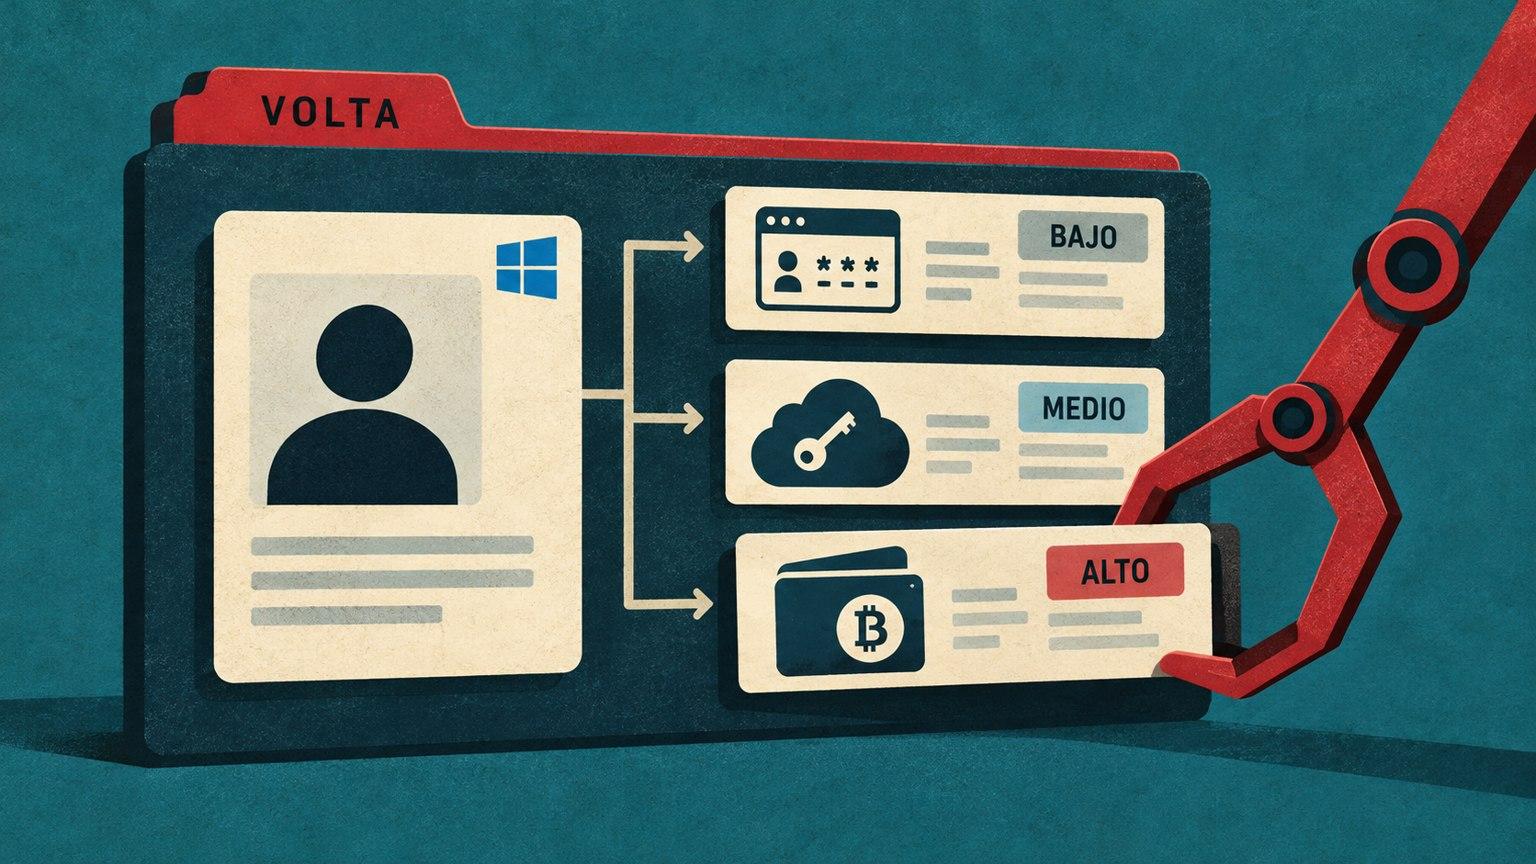
Cisco Talos, el equipo de investigación de amenazas de Cisco, analizó VOLTA-AUTODOXER, un programa malicioso para Windows que roba información y después puede enviarla a modelos de IA mediante OpenRouter, un servicio que conecta solicitudes con distintos proveedores. El código solicita clasificar los activos de la víctima por valor monetizable bajo, medio o alto para facilitar su selección.
Ryan Fetterman, investigador de Cisco Talos, dijo a WIRED que el equipo no rastreó si VOLTA fue utilizado en ataques reales. La muestra se detectó mediante CAIRN (Cognitive Artifact Intelligence Research Network, Red de Investigación de Inteligencia de Artefactos Cognitivos), una herramienta de Talos para localizar programas que incorporan funciones de IA.
VOLTA busca contraseñas guardadas en navegadores, cookies que mantienen sesiones abiertas, tarjetas y frases semilla para recuperar carteras de criptomonedas y sesiones de Discord, Telegram, Steam y Roblox. También intenta obtener tokens de Microsoft, credenciales que permiten conservar una sesión iniciada, espacios de trabajo de Slack y llaves de acceso a servicios en la nube.
La integración con Inteligencia Artificial es opcional. Si falta la clave necesaria para acceder al servicio, el robo tradicional continúa. Fetterman lo resumió en su entrevista con WIRED: “El malware seguirá funcionando sin ella”.
Cómo VOLTA prepara y clasifica los datos robados
Tras recopilar la información, el programa construye un paquete de identidad con datos como ubicación, domicilio, empleador, año de nacimiento inferido, últimos cuatro dígitos de una tarjeta y información sobre la autoría de documentos. También reutiliza accesos robados a Gmail para buscar recibos que permitan confirmar una dirección y consulta historiales de pedidos de Uber Eats y DoorDash.
La solicitud enviada a OpenRouter asigna al modelo el papel de analista forense. Pide ordenar bienes y accesos por valor monetizable, evaluar prácticas de seguridad y respaldar el resultado con referencias al paquete recopilado. También pide relacionar pistas dispersas, como nombres, direcciones o universidades, con patrones presentes en las contraseñas.
La configuración examinada establece Claude Opus 4.6 como primera opción, seguido por Kimi K2 y Gemini 2.5 Flash. El código busca frases asociadas con un rechazo antes de pasar a la siguiente alternativa. Talos interpretó esa secuencia como una señal de que el operador anticipaba posibles bloqueos durante la evaluación de los datos.
La petición sale desde la conexión y el equipo de la víctima. Después, VOLTA guarda el análisis junto con los datos recopilados y los envía a Telegram. El ejecutable intenta eliminarse al terminar, mientras la capa de clasificación lo incorpora a la categoría de malware con IA sin reemplazar sus funciones tradicionales.
Sesiones expuestas y medidas frente a VOLTA
Las cookies y los tokens robados pueden mantener una sesión abierta sin exigir nuevamente la contraseña. Por eso, cambiar una clave no siempre corta todos los accesos. Cisco Talos recomienda revocar los tokens potencialmente comprometidos además de renovar las contraseñas.
Parte del robo aprovecha Chrome sin una ventana visible para sortear la protección de credenciales vinculada a la aplicación. Talos aconseja limitar qué procesos pueden iniciar el navegador en ese modo y generar alertas cuando lo haga un programa no autorizado.
Aunque el ejecutable puede borrarse, el archivo volta_debug.txt conserva un registro con marcas de tiempo sobre la información recopilada y el resultado de la llamada al modelo. Talos recomienda preservar ese archivo durante una investigación. Si una frase semilla de criptomonedas estaba almacenada en texto legible, sin cifrado, en el equipo, la cartera debe considerarse comprometida.