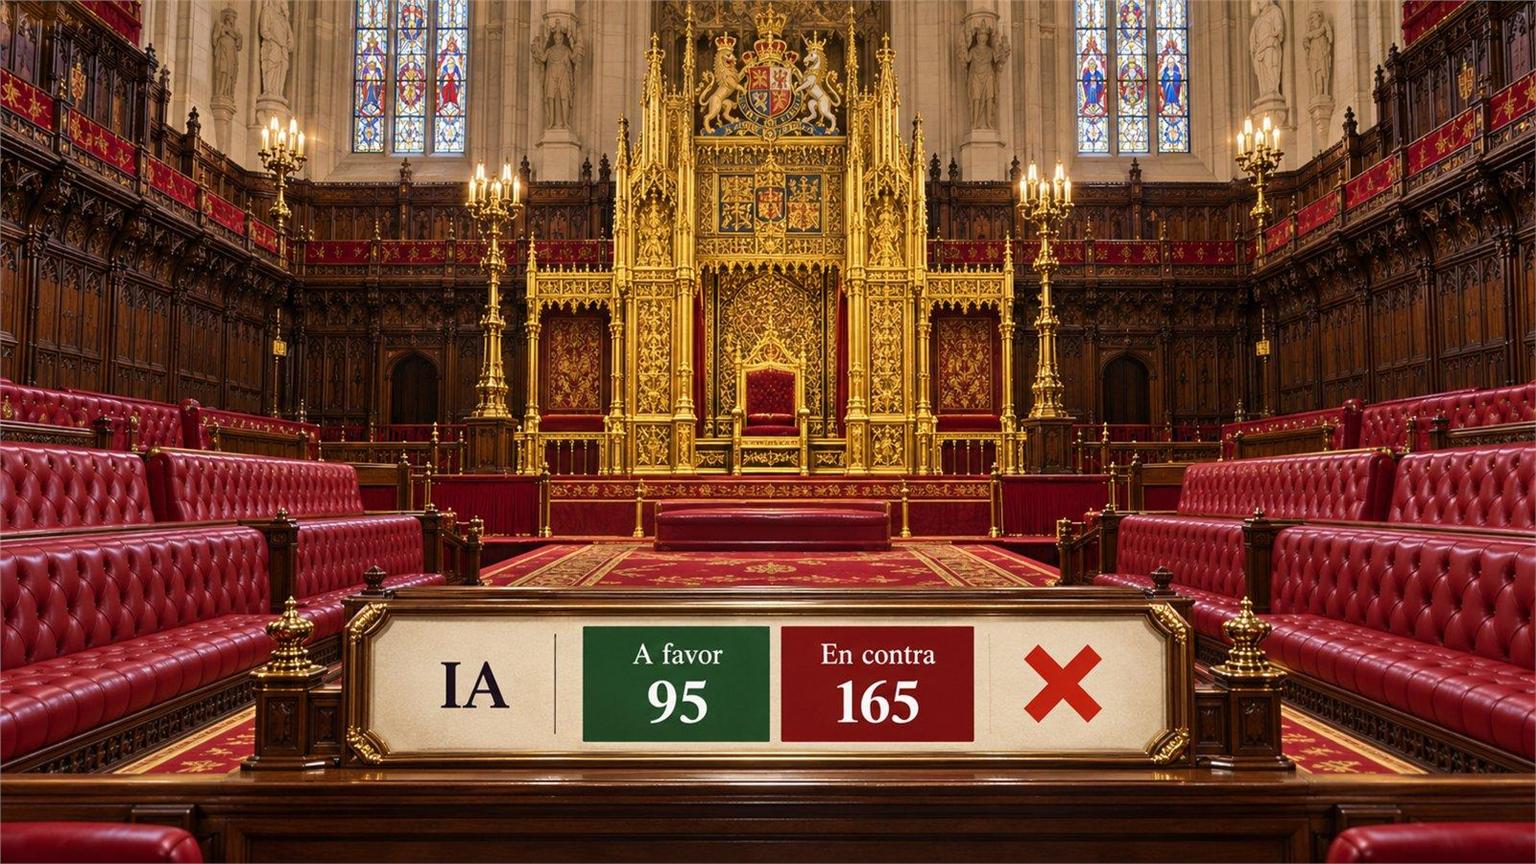
La Cámara de los Lores de Reino Unido rechazó por 165 votos contra 95 una enmienda que obligaba a los desarrolladores de agentes de IA y modelos avanzados a informar accesos no autorizados a sistemas de servicios regulados. La propuesta incluía sanciones por incumplimiento.
La baronesa conservadora Dido Harding presentó la medida durante el examen del proyecto de Ley de Ciberseguridad y Resiliencia, liderando los argumentos relacionados con la responsabilidad de las empresas.
La iniciativa legislativa pretendía reforzar la protección de servicios esenciales, como salud, agua potable y energía, ampliar los sectores cubiertos y actualizar las obligaciones de notificación de incidentes.
La propuesta exigía reportar incidentes con agentes de IA en 24 horas
La enmienda 41 establecía una alerta inicial en 24 horas, una notificación más completa en 72 horas y un informe final en 14 días. El deber recaía en el desarrollador cuando conociera, o razonablemente debiera conocer, el acceso o la interferencia con un sistema regulado.
Los avisos debían llegar a la organización afectada y a su regulador, con copia al equipo de respuesta cibernética y al AISI (AI Security Institute, Instituto de Seguridad de Inteligencia Artificial). Harding defendió la obligación ante los lores. “No deberíamos dejarlo al azar”, afirmó durante el debate.
La baronesa Lloyd de Effra, portavoz del Gobierno en el debate, se opuso a trasladar esa carga a los desarrolladores dentro de este proyecto. Lloyd defendió un régimen centrado en las entidades reguladas que sufren el incidente. El rechazo dejó fuera esa obligación directa propuesta para los laboratorios.
Gobierno británico prepara una respuesta ante la pérdida de control
El gobierno del Reino Unido anunció que examinaría cómo reforzar el proyecto frente a riesgos de Inteligencia Artificial, incluida la pérdida de control cuando sistemas autónomos evaden la supervisión humana. También inició trabajo con sus organismos de seguridad para preparar la respuesta a incidentes graves protagonizados por estos programas.
Lo que distingue a los agentes de IA es que pueden ejecutar secuencias de tareas con poca intervención humana, ante lo que el Ejecutivo advirtió que un incidente de este tipo podría extenderse con mayor rapidez y alcance que otras emergencias.
Otra línea de trabajo aborda la identificación y comunicación de incidentes que estuvieron cerca de causar daños. El Gobierno planteó desarrollar los detalles con parlamentarios, especialistas técnicos y operadores. La propuesta se inscribe en el debate sobre los incidentes en evaluaciones de ciberseguridad y la información necesaria para responder a ellos.
Para las organizaciones reguladas, el proyecto contempla una notificación inicial de 24 horas al regulador y al centro nacional de ciberseguridad, seguida de información más completa a las 72 horas. La primera alerta permitiría ofrecer apoyo temprano. La segunda incorporaría los datos conocidos sobre duración, naturaleza y consecuencias del incidente.
La obligación considera el efecto sobre la operación o seguridad de los sistemas, la importancia del impacto y su relación con Reino Unido. Entre los factores figuran la cantidad de usuarios afectados, la duración, el alcance territorial y el compromiso de los datos. La entrada en vigor de estas medidas requerirá legislación secundaria tras la aprobación de la ley y consultas sobre los umbrales aplicables.