Google presentó Gemini como un agente empresarial que puede ejecutar tareas entre aplicaciones, además de responder preguntas. La propuesta reúne trabajo con documentos, correo y código en una misma interfaz, con conexiones a los sistemas de cada organización.
El anuncio amplía el uso de Gemini dentro de Google Workspace, la suite que incluye Gmail, Drive, Docs, Sheets y Calendar. Google también anunció acceso mediante Microsoft 365, Slack, la web, aplicaciones móviles y equipos Windows y Mac.
En su presentación, Google describió el sistema con una frase concreta. “Elige el mejor modelo para el trabajo y tiene controles de costos integrados”. El agente puede utilizar modelos Gemini o Claude, de Anthropic, según la tarea asignada.
Gemini conecta tareas y aplicaciones corporativas
Google separa el agente del modelo que procesa cada solicitud. El primero organiza la ejecución y utiliza herramientas; el segundo genera las respuestas o el código. Esa separación permite cambiar el modelo utilizado sin trasladar los datos, las instrucciones y el contexto de trabajo a otra plataforma.
La propuesta permite entregar un objetivo y recibir el resultado en las aplicaciones donde se utilizará. Puede preparar contenido, trabajar con documentos y ejecutar código. Las organizaciones conectan sus sistemas para que esas acciones utilicen información y herramientas autorizadas.
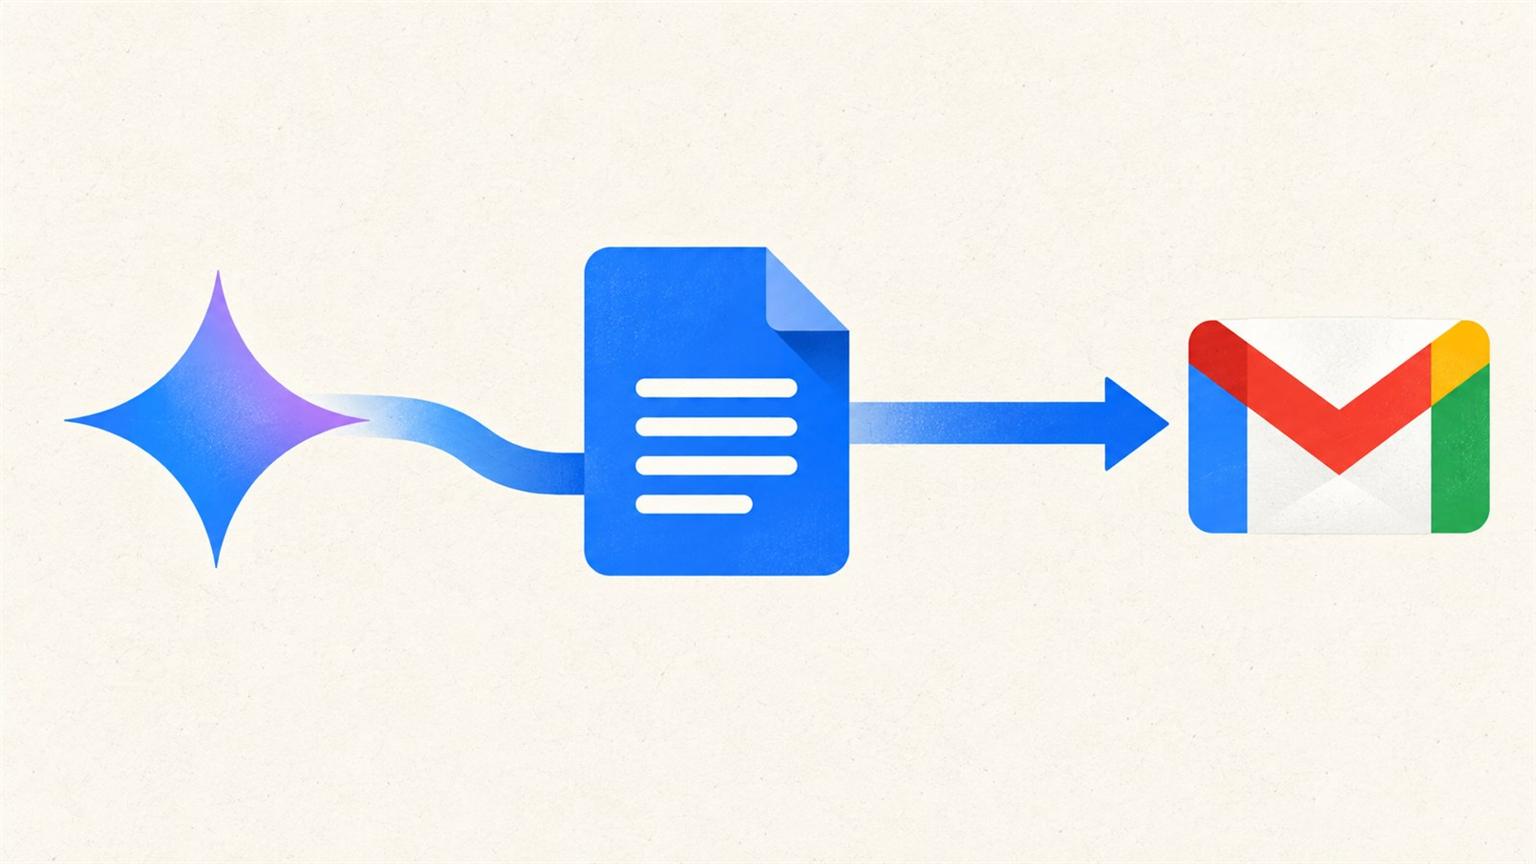
También incorpora agentes con un rol persistente dentro de un equipo. Google los denomina “coworker agents”. Tienen identidad propia, correo corporativo y almacenamiento, y acceden al contexto que sus usuarios les entregan. Esa configuración permite asignarles responsabilidades compartidas en vez de limitar cada interacción a una consulta individual.
El nuevo agente se apoya en Gemini Enterprise, la plataforma empresarial de Google. Las versiones especializadas para finanzas y trabajo jurídico están en vista previa. La empresa anunció que las variantes para gobierno, salud y comercio minorista llegarán posteriormente.
Identidad, permisos y límites de gasto por proyecto
Cada agente recibe una identidad y permisos específicos aprobados por los administradores de seguridad. Cuando se conecta con otro sistema, esa identidad acompaña la solicitud de acceso. Las acciones quedan registradas y atribuidas al agente para permitir auditorías.
La ejecución ocurre en un entorno aislado, llamado Agent Sandbox. El tráfico pasa por Agent Gateway, una puerta de control que aplica las políticas de la organización. Google plantea que una restricción sobre documentos sensibles pueda regir para todos los agentes sin configurar cada uno por separado.
Los controles de gasto funcionan por proyecto. Al alcanzar el límite establecido, el agente se pausa; un usuario puede reanudarlo desde la consola. El cálculo considera el uso de modelos y los costos del entorno de ejecución.
El anuncio está dirigido a clientes empresariales y requiere conexiones y permisos configurados por la organización. Google no detalló en esta presentación un precio único, un plan de consumo personal ni condiciones específicas de acceso para Chile.